 りょう
「日本語はハッカーに読めないから安全」って、昔よく聞いたよね……
9月の終わり、パーク24のカーシェア「タイムズカー」で、最大で約660万件の会員情報が外に漏れたと発表されました。名前や住所のほかに、運転免許証の画像など本人確認の書類も約160万件含まれていたそうです。
このニュースを見て、昔聞いた「2バイト文字(日本語)はセキュリティに強い」という話を思い出しました。本当にそうだったのか気になったので、昔と今の事情を、公的な調査の数字も使って調べてみました。
2バイト文字には、むしろ穴が多かった
昔の日本語の文字コード(コンピューターが文字を数字で表すルール)は、1文字を2バイトで表していました。英語は1文字1バイトなので、プログラムが「どこからどこまでが1文字か」を読み間違えやすかったんです。
有名なのが、「表」や「ソ」の2バイト目が、記号の「\」(バックスラッシュ)と同じ数字になってしまう問題です。この「\」は、危ない記号を無害にするための目印としても使われていました。そのため、日本語を混ぜると無害化の処理がずれて、すり抜けられてしまう穴がいくつも見つかっていました。
今は世界共通の文字コード(UTF-8)にそろったので、この手の穴はほとんど塞がっています。「強い」と聞いていたのに、日本語のせいで開いていた穴のほうが多かったのは意外でした。
攻撃する側が日本語を読めなかった
それでも「日本語は安全」と言われていたのは、攻撃する側が日本語を読めなかったからです。10年くらい前までは、海外から届く詐欺メールは日本語が不自然で、ひと目で見抜けました。ログイン画面でひらがなを読ませる仕組みも、この言葉の壁を使ったものです。
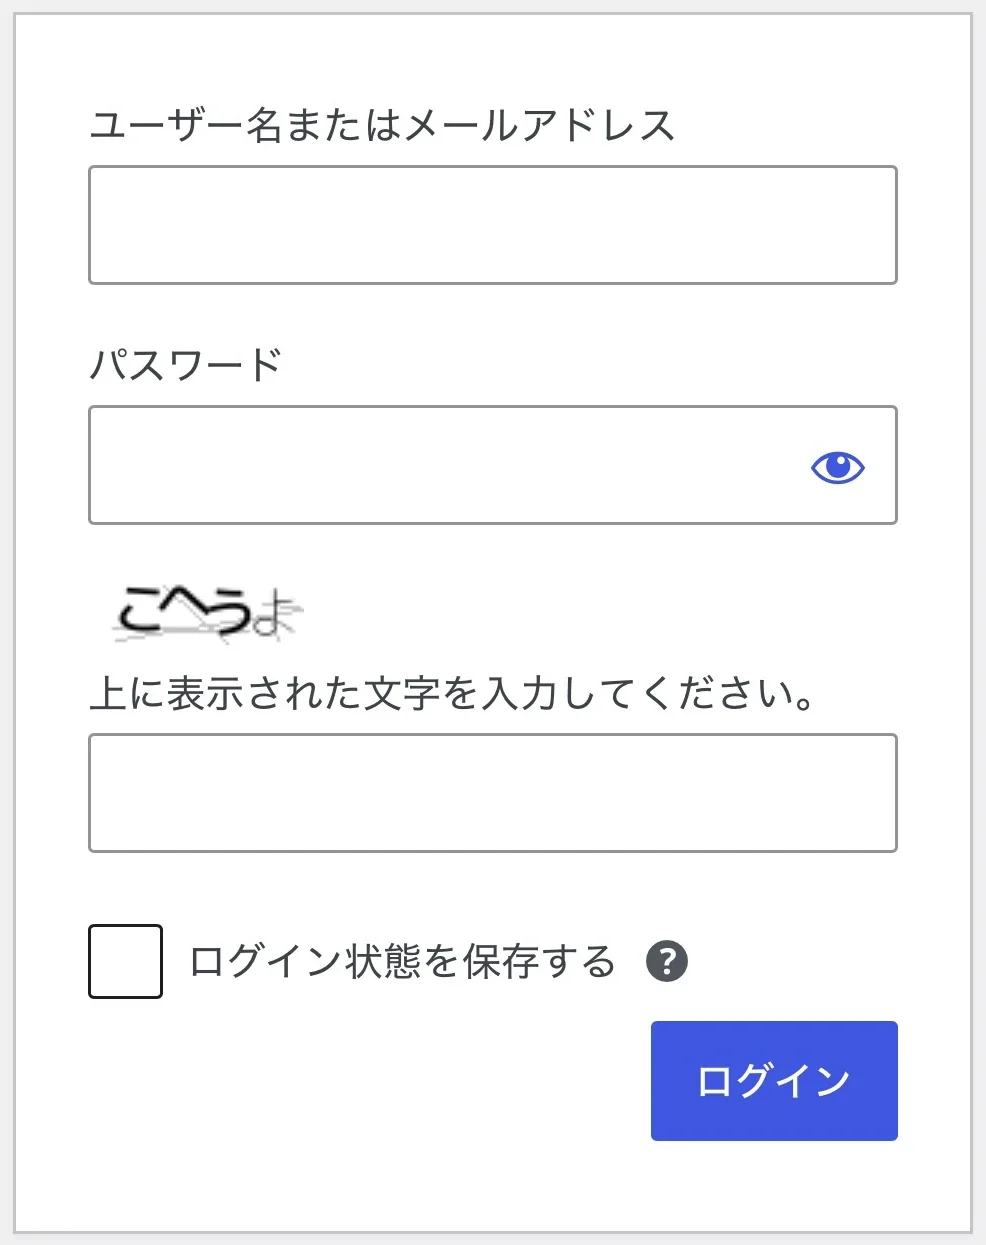
これは私のブログのログイン画面です。毎回ちがう崩したひらがなが出てきて、読んで入力しないとログインできません。昔の文字読み取りソフトは英数字向けだったので、崩したひらがなは読めませんでした。
ところが、この画像をAI(Claude)に見せたら、一発で「こへうよ」と読みました(汗)
この仕組みは今でも、世界中のサイトを同じ手順で片っ端から狙うプログラムなら止めてくれます。日本でしか使われていない仕組みなので、そこまで対応していないんです。止まる理由は、日本語だからというより、使っている人が少ないから。このブログを名指しで狙ってくる相手なら、AIに読ませれば通れてしまいます。
ちなみに、この記事の下のコメント欄にも、同じひらがな認証が付いています。よかったら見てみてください!
上場企業の流出は、件数1.3倍・人数は多い年で約7倍
最近、流出のニュースをよく見かける気がしていたので、数字も調べてみました。
東京商工リサーチという調査会社が、上場企業とその子会社で起きた個人情報の流出・紛失事故を毎年数えています。2021年と2025年を比べると、事故の件数は137件から180件へ、約1.3倍でした。
流出した人数のほうは、年ごとに大きく上下しています。2021年は約575万人分、2023年は約4,091万人分、2025年は約3,064万人分。多い年は2021年の約7倍です。
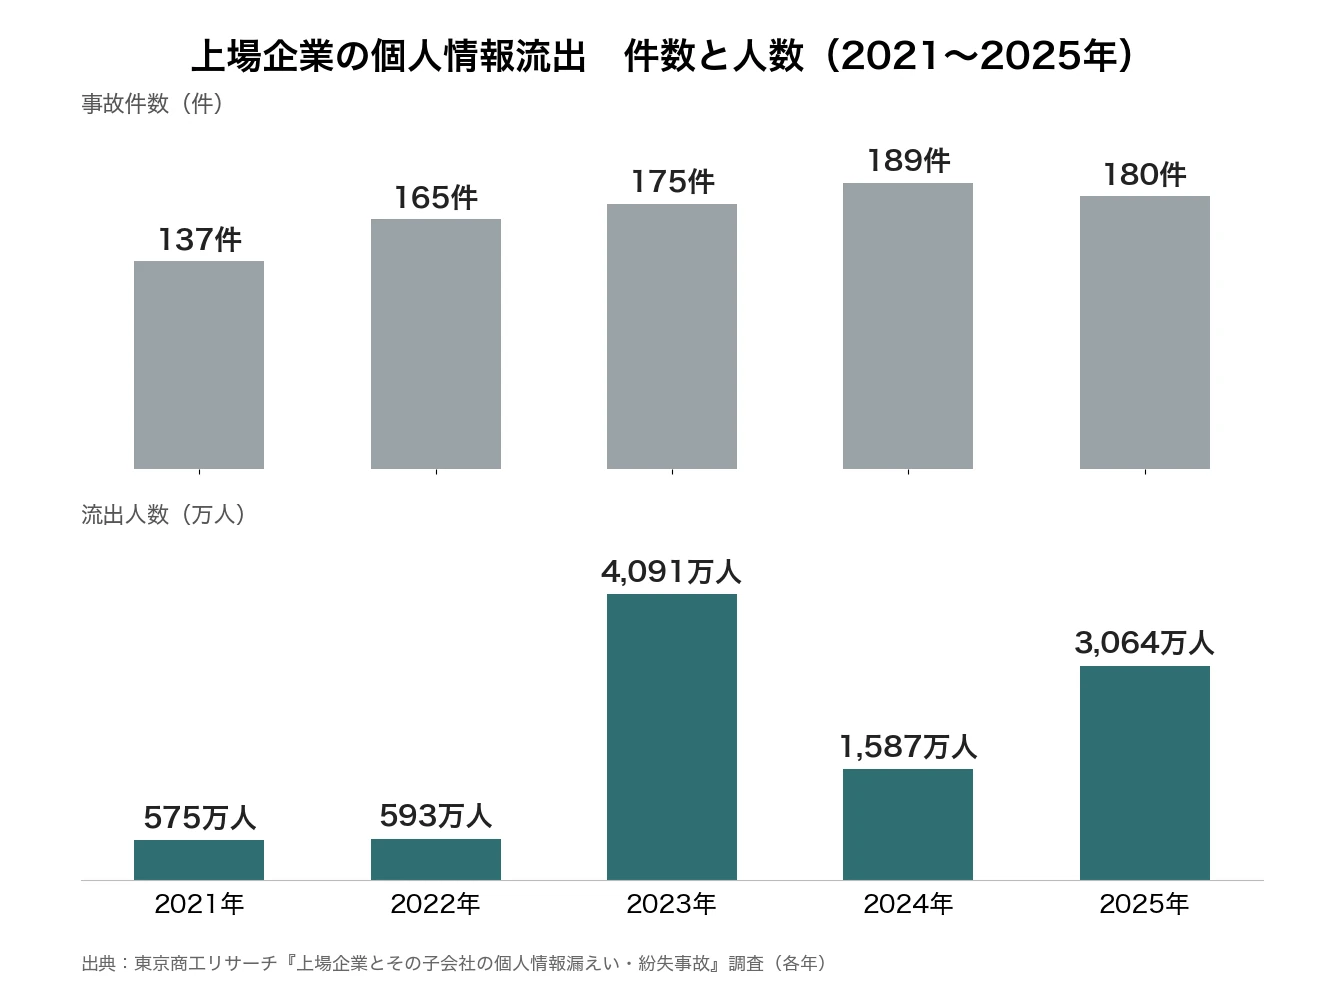
人数が大きく動くのは、1件の大きな事故で一気に増えるからです。2023年は、ひとつのグループ企業だけで約928万人分が流出していました。ニュースが多く感じたのも、件数が増えたことより、1件ごとの人数が大きくなったことのほうが効いていそうです。
原因も変わってきています。2025年は180件のうち116件、64%が不正アクセスやウイルス感染でした。メールの送り間違いのようなうっかりミスより、外から盗まれるケースのほうが多くなっています。
免許証は作り直しても番号が変わらない
実は私も、仕事でタイムズカーを使っています。ところが、お知らせのメールは私には届いていません。法人契約なので、会社のほうに届いたようです。発表では、法人会員の所属部署名も流出した項目に入っていました。自分の情報が含まれているかどうか、私個人ではまだ分からない状態です(汗)
今回の件で私がいちばん重いと感じたのは、免許証の画像が含まれていたことです。パスワードなら、漏れても変えれば済みます。免許証はそうはいきません。警察の案内によると、免許証が手元にある状態で作り直しても、免許証番号は変わらないそうです。名前も住所も生年月日も、自分では変えようがありません。
AIで攻撃はどう変わった?
AIのClaudeを作っているAnthropicは2025年11月、国家の支援を受けているとみられる集団が、Claudeを使ってサイバー攻撃をしていたと公表しました。攻撃の作業の80〜90%をAIにやらせていて、人間が判断したのは4〜6か所だけ。約30の組織を狙い、少数で侵入に成功したそうです。
同じ報告には、AIがありもしないパスワードをでっち上げたり、誰でも見られる情報を「機密を盗んだ」と言ったりする失敗も多かったと書かれています。
国の機関であるIPA(情報処理推進機構)が毎年出している「情報セキュリティ10大脅威」でも、2026年版で「AIの利用をめぐるサイバーリスク」が初めて3位に入りました。
この2つを読んだかぎりでは、AIで見たことのない攻撃が生まれたというより、今までの攻撃の手間が減って、速く大量にできるようになった、という印象です。ひらがなの画像認証があっさり読まれたのも、その一例だと思います。
中小企業は狙われやすい?
「中小企業は狙われやすい」という話もよく聞きます。警察庁のまとめでは、データを人質に身代金を要求する「ランサムウェア」の被害は、2024年に222件ありました。そのうち140件、約6割が中小企業です。2021年は5割台だったので、割合も少しずつ上がっています。
ただ、日本の会社はほとんどが中小企業なので、この数字だけで「特に狙われている」とまでは言えません。調べていて気になったのは、中小企業が大企業への入口として使われる例のほうでした。
10大脅威の2位も「サプライチェーンや委託先を狙った攻撃」です。2025年に大きな被害が出たアスクルの件では、業務を委託していた会社のリモート接続用アカウントが入口になりました。しかもそのアカウントだけ、二段階認証が例外的に外されていたそうです。
タイムズカーを使っている人が確かめておきたいこと
- 会社契約だと、お知らせは会社に届く:私と同じパターンです。自分あてにメールが来ていなくても、対象に入っているかもしれません。確かめるには会社の担当者に聞くことになります。
- 本物そっくりの連絡が来るおそれがある:流出した情報を使ったメールやSMS、電話が来るかもしれません。パーク24は「パスワードやカード情報をメール・SMS・電話で求めることはない」としています。
- 信用情報機関の「本人申告」:免許証の情報が漏れた場合、CIC・JICC・全国銀行個人信用情報センターといった信用情報機関に申し出ておくと、ローンなどの審査のときに「なりすましの可能性あり」と確認してもらえます。防げると保証されるものではなく、今回の件で申し込みが集中して、手続きに時間がかかっているそうです。
- 同じパスワードを使い回している場合:今回のパスワードは元に戻せない形で保存されていたそうです。ほかのサービスでも同じパスワードにしているなら、そちらを変えておくと安心です。
ちなみに、この記事を書いた日に、このブログのログインにも二段階認証を設定しました。
りょうひらがなの画像認証も、AIだと一発なんだね……
パーク24は、外部の専門機関の調査結果をふまえて、2週間ほどをめどにあらためて知らせるとしています。結果が出たら、続報として書くつもりです。
参考リンク
- 当社サービス「タイムズカー」への不正アクセスに関するお知らせ(第2報)(タイムズカー)
- 同(第3報)(タイムズカー)
- 2025年 上場企業の個人情報漏えい・紛失事故(東京商工リサーチ)
- 2024年 上場企業の個人情報漏えい・紛失事故(東京商工リサーチ)
- 2023年 上場企業の個人情報漏えい・紛失事故(東京商工リサーチ)
- 2022年 上場企業の個人情報漏えい・紛失事故(東京商工リサーチ)
- 2021年 上場企業の個人情報漏えい・紛失事故(東京商工リサーチ)
- Disrupting the first reported AI-orchestrated cyber espionage campaign(Anthropic)
- 情報セキュリティ10大脅威 2026(IPA)
- 令和7年版 警察白書 ランサムウェア被害の情勢(警察庁)
- アスクルのランサムウェア被害に関するお知らせ(アスクル)
- 運転免許証の再交付(埼玉県警察)
- 本人申告制度(CIC)
- 本人申告に関するよくある質問(JICC)
- 本人申告(全国銀行個人信用情報センター)
コメント